
Alerta ignorado
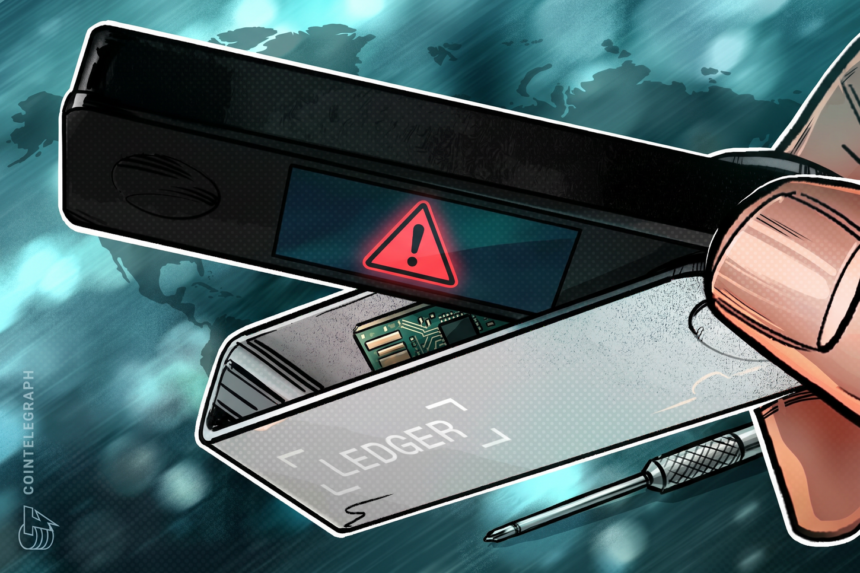
Recentemente, Mark Karpelès, ex-CEO da Mt. Gox, revelou que a Ledger, fabricante francesa de carteiras de hardware, foi alertada sobre o risco de implantes maliciosos meses antes de sua última crise de segurança. Segundo Karpelès, pelo menos duas pessoas informaram a empresa sobre dispositivos comprometidos desde dezembro de 2025.
Respostas insuficientes
O especialista em segurança Joe Grand também notificou a Ledger em março de 2026 sobre um implante malicioso em um Nano X adquirido em agosto de 2025. Embora a empresa tenha reconhecido suas descobertas, Grand criticou a falta de um alerta proativo para os clientes sobre a ameaça.
Incidente recente
A crise de segurança da Ledger veio à tona em 9 de outubro, quando foram reportadas perdas envolvendo carteiras vendidas através da CryptoBilis, um revendedor autorizado no Sudeste Asiático. A Ledger confirmou que um dos dispositivos afetados continha um implante não autorizado.
Vulnerabilidades nos marketplaces
Grand também destacou que a venda de carteiras não autorizadas em plataformas como Lazada pode expor os consumidores a riscos. Em sua apresentação, ele identificou um vendedor de produtos comprometidos, o “LedgerXXX”, que não era listado como revendedor autorizado.
Responsabilidade dos fabricantes
Após os incidentes, a OneKey decidiu remover suas listagens de revendedores, enfatizando que os fabricantes devem proteger os clientes, em vez de depender apenas da capacidade dos compradores de identificar vendedores confiáveis.
Preocupações com dispositivos não autorizados
As descobertas de Grand não se limitaram à Ledger. Em agosto de 2026, ele alertou a Trezor sobre carteiras comprometidas adquiridas de vendedores não autorizados. A Trezor reconheceu que carteiras falsificadas podem surgir por meio de canais não oficiais e que está atenta a relatos de dispositivos comprometidos.
Conclusão
A situação levanta questões cruciais sobre a segurança das carteiras de hardware e a responsabilidade das empresas em proteger seus clientes. A falta de resposta adequada da Ledger a alertas anteriores pode ter consequências graves para a confiança dos consumidores na segurança de seus ativos digitais.