
O que aconteceu
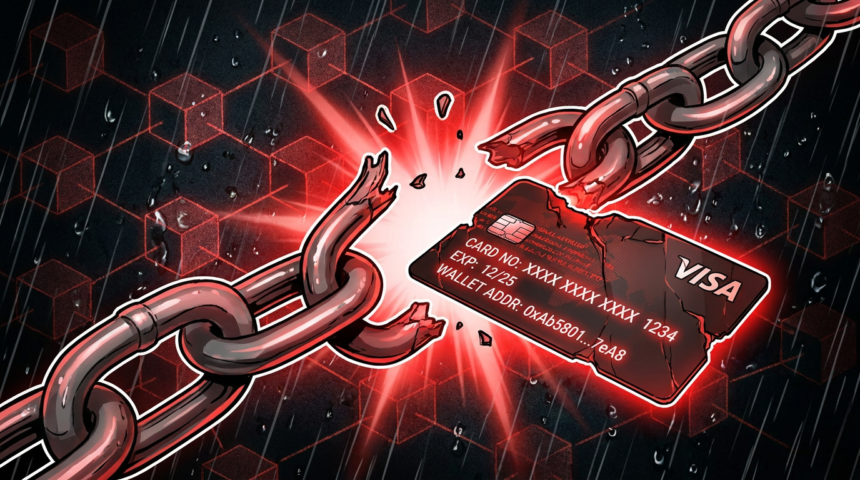
A Gnosis Pay, fornecedora de cartões de débito vinculados a criptomoedas, revelou um grave vazamento de segurança que expôs detalhes de cartões de pagamento, endereços residenciais e informações de carteiras de criptomoedas de seus clientes. O incidente foi detectado em 3 de novembro e, em menos de duas horas, a empresa começou a conter a violação.
Dados expostos
Entre as informações comprometidas estão números completos de cartões de pagamento, datas de validade, códigos CVV, nomes de clientes, endereços de residência e endereços de carteiras associados às contas afetadas. Além disso, foram expostos e-mails, números de telefone, nacionalidades e, em alguns casos, detalhes bancários como IBAN e BIC.
Reação da Gnosis Pay
A Gnosis Pay assegurou que os fundos dos clientes permanecem seguros, apesar do vazamento. A empresa substituiu as credenciais de segurança comprometidas, abordou a vulnerabilidade e tornou a verificação 3D Secure obrigatória para pagamentos online até a aposentadoria do sistema legado, programada para 20 de dezembro. A empresa também alertou os clientes sobre tentativas de phishing que utilizam seus dados pessoais ou de transações.
Impacto no mercado
Dados da OpenRate, uma plataforma que rastreia a atividade de cartões de criptomoedas, indicam que a Gnosis Pay possui cerca de 2.400 portadores de cartões ativos diariamente e processou transações totalizando $263.200 nas últimas 24 horas. A empresa não divulgou quantos clientes foram afetados pelo vazamento e não respondeu imediatamente a pedidos de comentários.
Conclusão
O vazamento da Gnosis Pay levanta preocupações sobre a segurança e a proteção de dados no setor de criptomoedas, destacando a necessidade de medidas rigorosas para proteger informações sensíveis dos usuários. A vigilância contínua e a conscientização sobre os riscos são mais importantes do que nunca.