
O que aconteceu
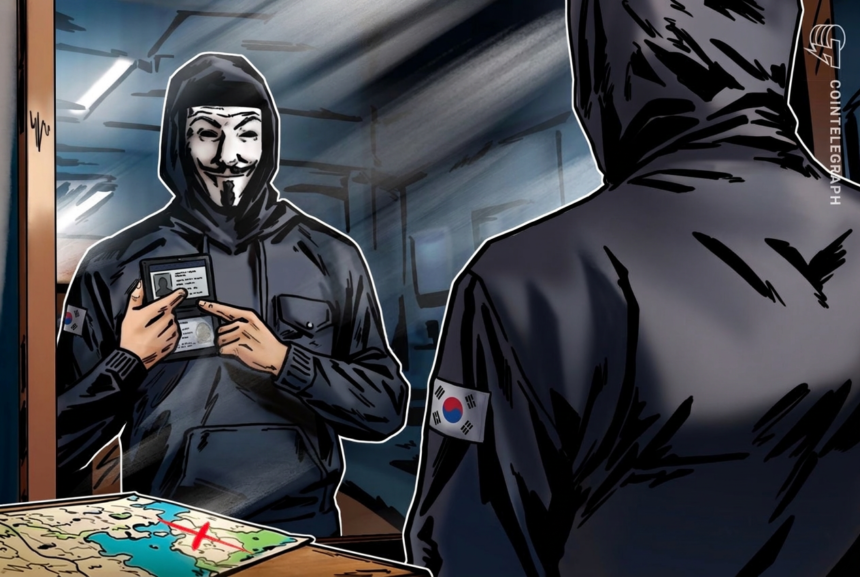
A exchange sul-coreana Coinone emitiu um alerta a seus clientes sobre possíveis golpes de phishing e roubo de identidade após um ataque que comprometeu dados de usuários. O incidente ocorreu quando um invasor acessou servidores da MetaM, prestadora de suporte ao cliente da Coinone, na quinta-feira, e visualizou ou extraiu registros de atendimento ao cliente.
Informações Vazadas
De acordo com a Coinone, os dados potencialmente expostos incluem nomes, números de telefone, endereços de e-mail, datas de nascimento, números de contas bancárias, senhas, números de identificação nacional, endereços residenciais e de wallets, além de IDs de transações. A exchange não revelou quantos clientes foram afetados, mas destacou que aqueles que não entraram em contato com o suporte não foram impactados.
Medidas e Reações
A Coinone pediu aos clientes que trocaram senhas durante interações com o suporte que as atualizem imediatamente, alertando que golpistas podem se passar pela empresa utilizando informações obtidas em conversas anteriores. A empresa garantiu que sua infraestrutura de contas, negociação e wallets opera separadamente dos servidores da MetaM, sem evidências de comprometimento direto.
Contexto e Implicações
Esse vazamento ocorre em um momento em que a Coreia do Sul está intensificando a segurança cibernética no setor financeiro. Em outubro, a Comissão de Serviços Financeiros identificou deficiências de segurança em 130 das 555 instituições financeiras analisadas. Além disso, o regulador anunciou que permitirá que exchanges de criptomoedas suspendam retiradas quando houver suspeitas de hacking, além de solicitar monitoramento contínuo.